MonkeyCode 开源 AI 开发平台持续更新:免费用户每天 3000 万基础模型 Token、云端开发机器免费使用,并推出支持 Windows / macOS / Linux 的 MonkeyWork 桌面端,可处理本地文件、接入 MCP 与浏览器操作。
⚠️ 免责声明:本文仅介绍网络上的操作方法,不保证其长期有效性。使用第三方脚本和生成虚假支付信息可能违反平台服务条款,存在账号被封禁的风险,请自行评估后谨慎操作。 一、背景概述 Claude Pro 是 Anthropic 推出的付费订阅服务,月费为20美元。由于 Claude 不支持中国大陆的银行卡和信用卡直接支付,许多用户一直在寻找替代的订阅方式。 近期,有开发者发布了一款油猴脚本,配合德国 SEPA 支付方式,据称可以实现低成本开通 Claude Pro。下面整理了这个方法的完整操作流程。 二、准备工作 1.…
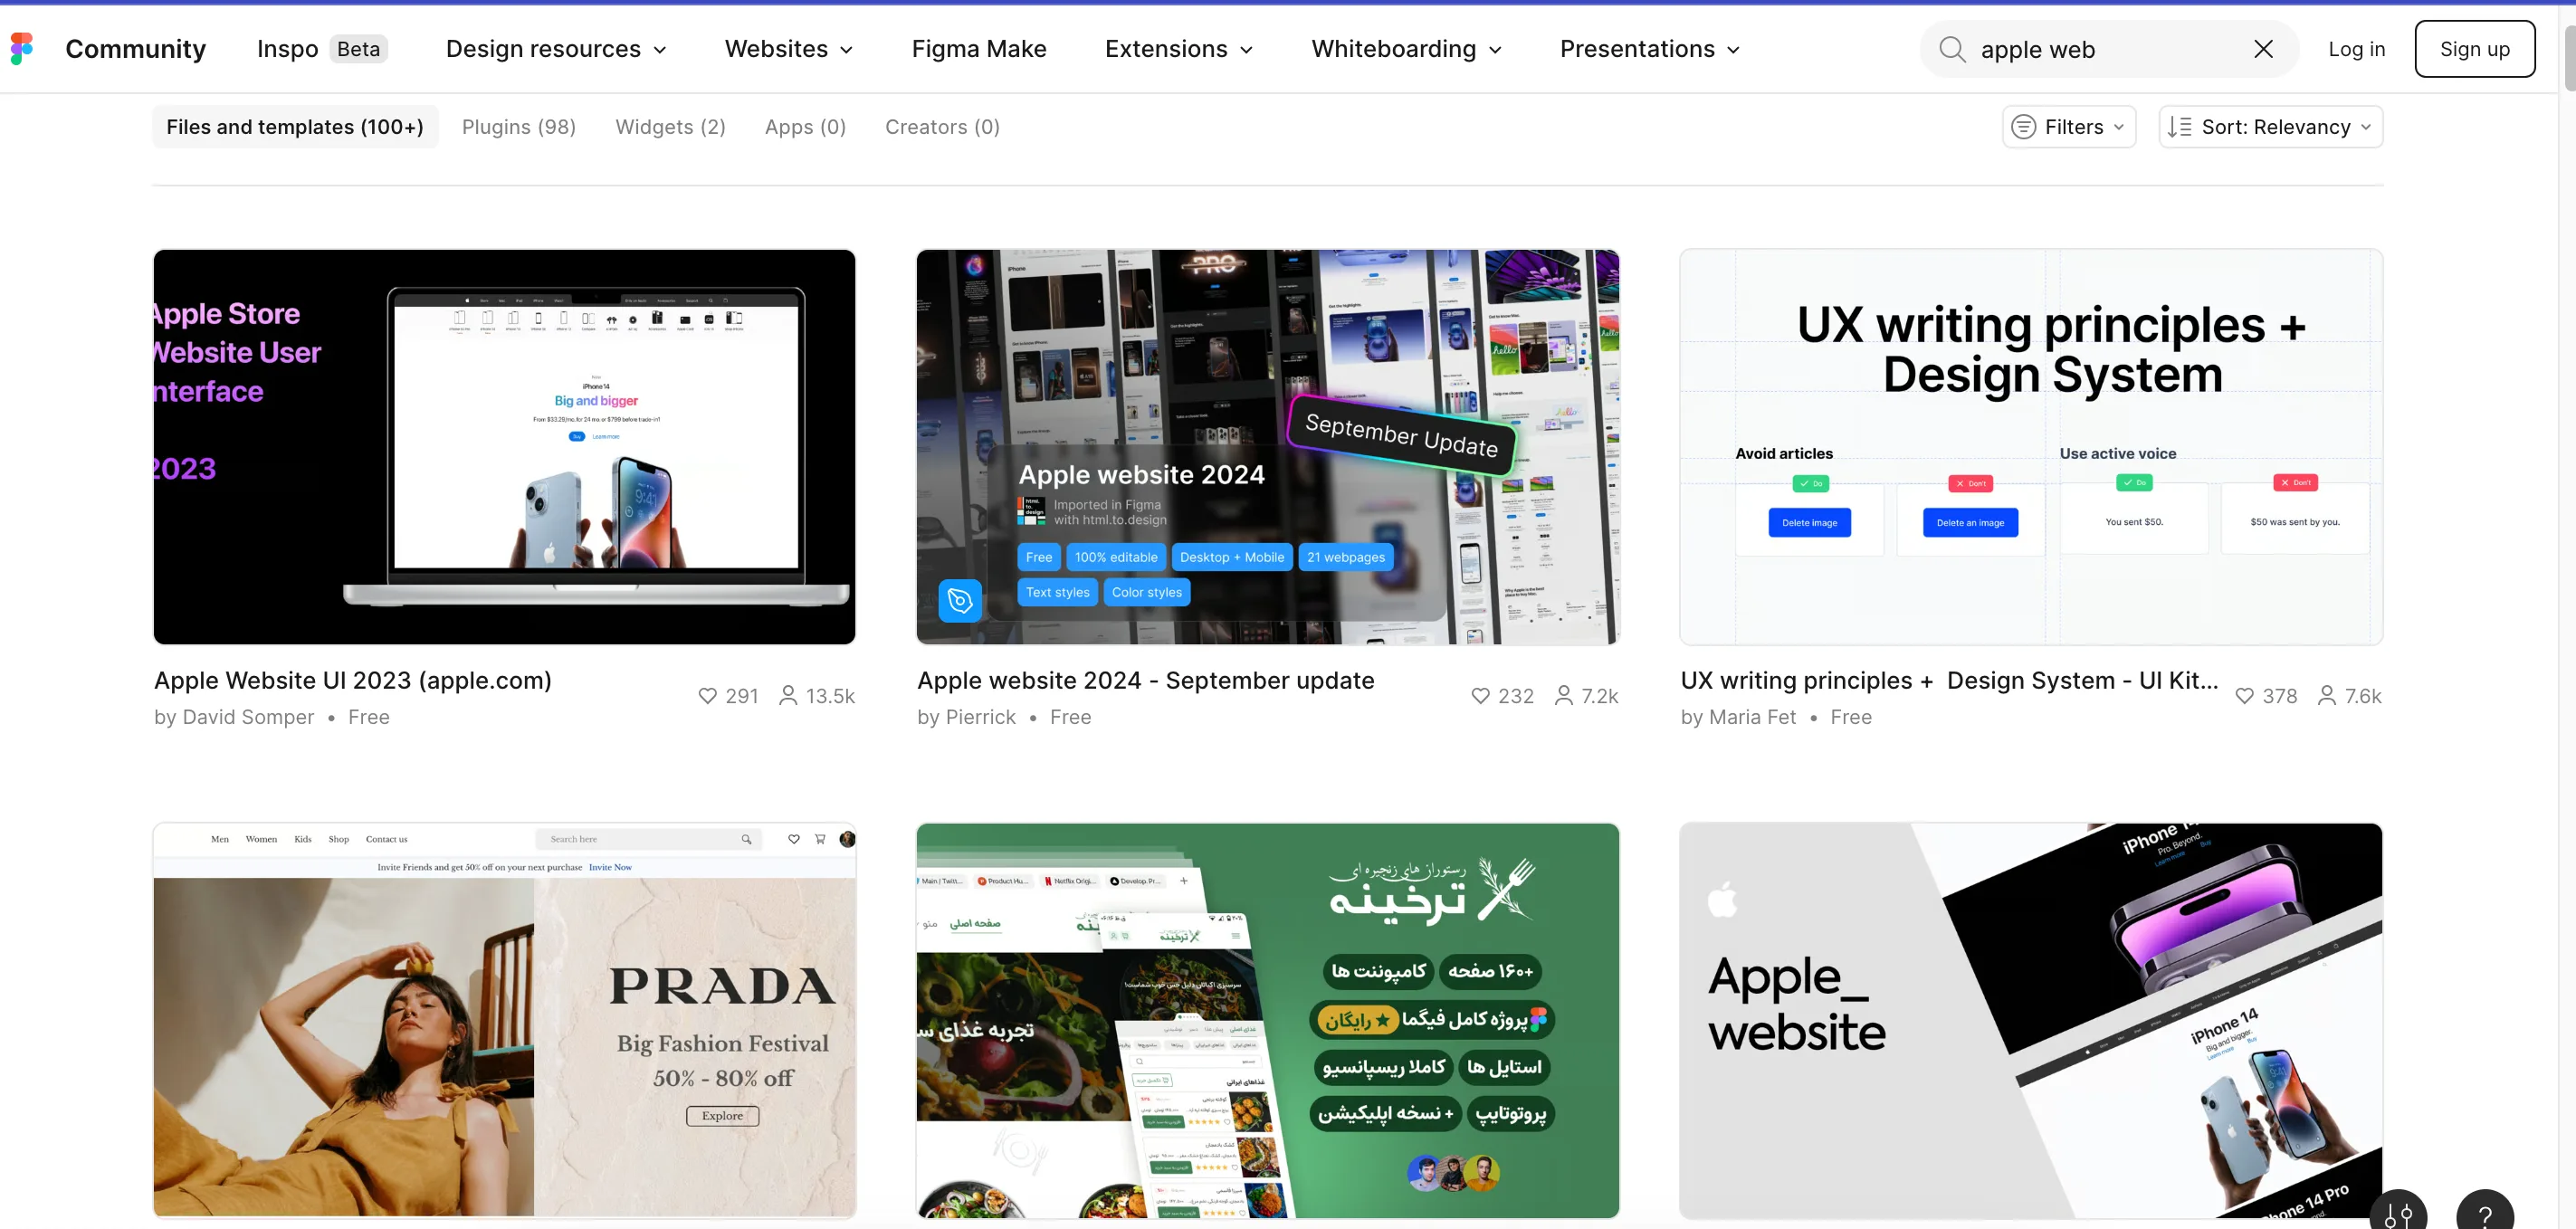
很多时候,我们想做一个“像 Apple 一样干净、克制、有高级感”的网站,但真正开始设计时,很容易只停留在感觉层面:大字、留白、黑白灰、产品图、滚动动效。问题是,这些词太抽象,交给 GPT 或设计工具以后,往往会生成一个“看起来像科技官网”的页面,而不是一个真正有 Apple 风格秩序感的网站。 我的做法是:不要只描述风格,先去 Figma Community 找真实设计稿,让 GPT 或设计工具有明确参考。 Figma Community 是一个设计参考库 关于设计稿参考,Figma Community 其实是一…
本文介绍如何将图片压缩、尺寸调整与格式转换(WebP/AVIF)全部前置到浏览器端执行。基于 WebAssembly(wasm-vips)与 Web Worker 构建前端处理流水线,并提供 Python(FastAPI)、Go(Gin)和 Java(Spring Boot)后端的接收、魔数校验及服务端降级实现方案。
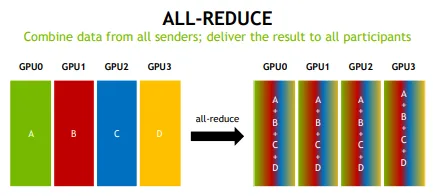
NCCL (NVIDIA Collective Communications Library) 是一个由 NVIDIA 开发的库,专门用于实现优化的、跨多个 GPU(无论是在单节点内还是跨多节点)的集合通信(Collective Communications)操作。 核心目标:高性能 (High Performance): 最大化利用底层硬件(如 NVLink、PCIe、高速网络)的带宽和低延迟特性,实现极致的通信速度。 易用性 (Ease of Use): 提供简洁的 API 接口,使得开发者能够轻松地在应用程序…
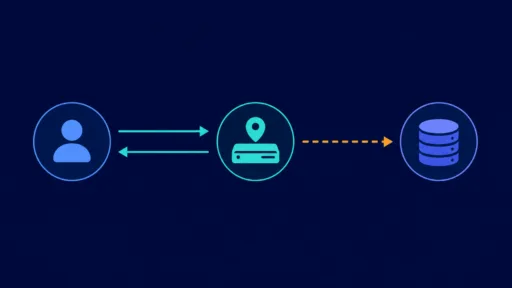
Cloudflare KV 每天提供 10 万次免费读取,很多开发者常拿它当数据库用。本文深入拆解 KV 的核心原理、读写配额限制、最终一致性陷阱与选型自查清单,帮你彻底搞懂什么场景该用 KV,什么场景必须选传统数据库。
本文讲述如何零服务器、零数据库,仅凭 Cloudflare Workers + KV 实现一套完整的激活码 + 设备指纹鉴权体系。涵盖 ECDSA 签名验签、离线宽限期、心跳续签、时钟防回拨等工程细节。 为什么选择 Cloudflare Workers + KV 做付费/授权分发时,开发者面临的核心难题是: 痛点 传统方案代价 需要一台服务器 域名 + SSL + 运维,月成本 ≥ ¥50 需要数据库 激活码、设备记录的存储与备份 全球低延迟 需要 CDN 加速 API 响应 需要防破解 自建签名服务,安全性难保障…
如果你已经在用 Cursor、Claude Code 或 WorkBuddy 写代码,本机其实一直有一个随时待命的 AI Agent。HTML Anything 做的事情很巧妙——它不去自己调用 AI,而是直接复用你现有的 Agent。零额外 API Key,零额外费用,你装的 Agent 越多,可选方案就越丰富。 项目地址:https://github.com/nexu-io/html-anythinghttps://open-design.ai/zh/html-anything/ 核心体验:实时流式预览 左侧粘…
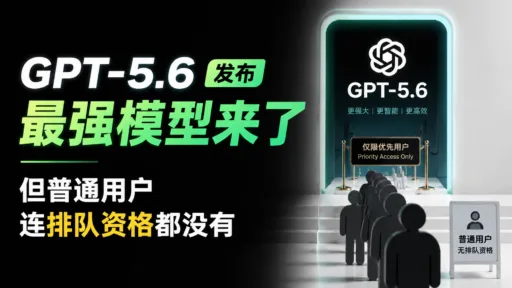
一、导语:模型发布了,但普通人可能用不上 GPT-5.6 正式发布。 OpenAI 将它称为 “迄今最强模型”。从编程到生物信息学,再到网络安全,GPT-5.6 展示出的能力几乎都指向同一个方向:更强的推理、更长链条的任务执行,以及更接近智能体的工作方式。 但这次真正引发讨论的,不只是模型本身有多强。 而是一个更现实的问题: 普通用户可能根本没有使用资格。 这次发布并不是 OpenAI 单方面决定开放范围。根据公开信息,美国政府也参与了模型访问流程。首批开放对象只有约 20 家可信合作伙伴,个人用户没有申请入口。 …
这篇文章讲的是 Cloudflare 如何用 AI 搭建了一套自动找漏洞的流水线。简单说,就是让一群 AI 程序员 7x24 小时不停地在 Cloudflare 自己的代码里找安全漏洞,找到之后还要验证、去重,甚至直接生成修复补丁。 不要依赖某一个最厉害的 AI 模型,而是搭建一套“流水线”,让不同的 AI 模型各司其职、互相验证,像工厂流水线一样把“原始发现”加工成“可信的漏洞报告和修复方案”。 代码地址:https://github.com/cloudflare/security-audit-skil…