AI 渗透测试这两年变化很快。早期不少项目只是把大模型接到 Nmap、Nuclei 这类工具上,让模型解释扫描结果;现在已经有项目把侦察、任务分配、浏览器操作、漏洞验证和报告整理整合成完整流程。
不过,名字里带「AI Pentest」并不代表它们做的是同一件事:有的是自主推进测试的 Agent,有的是为 Claude、Codex 等模型提供工具的 MCP 工具桥,还有几个更接近带 AI 分析功能的扫描器和助手。本文按用途整理这 16 个项目,不按 Star 数排序;热度依据 GitHub 关注度、近期更新和社区讨论综合判断。
先把使用前提说清楚:所有工具都应只在本地靶场或明确授权的目标上使用。能调用终端、浏览器并执行漏洞验证的 Agent,运行前要限制目标范围、设置请求速率,并把执行环境与日常办公系统分开。未授权渗透测试是违法行为。
一、可以自主推进测试流程的 AI Agent
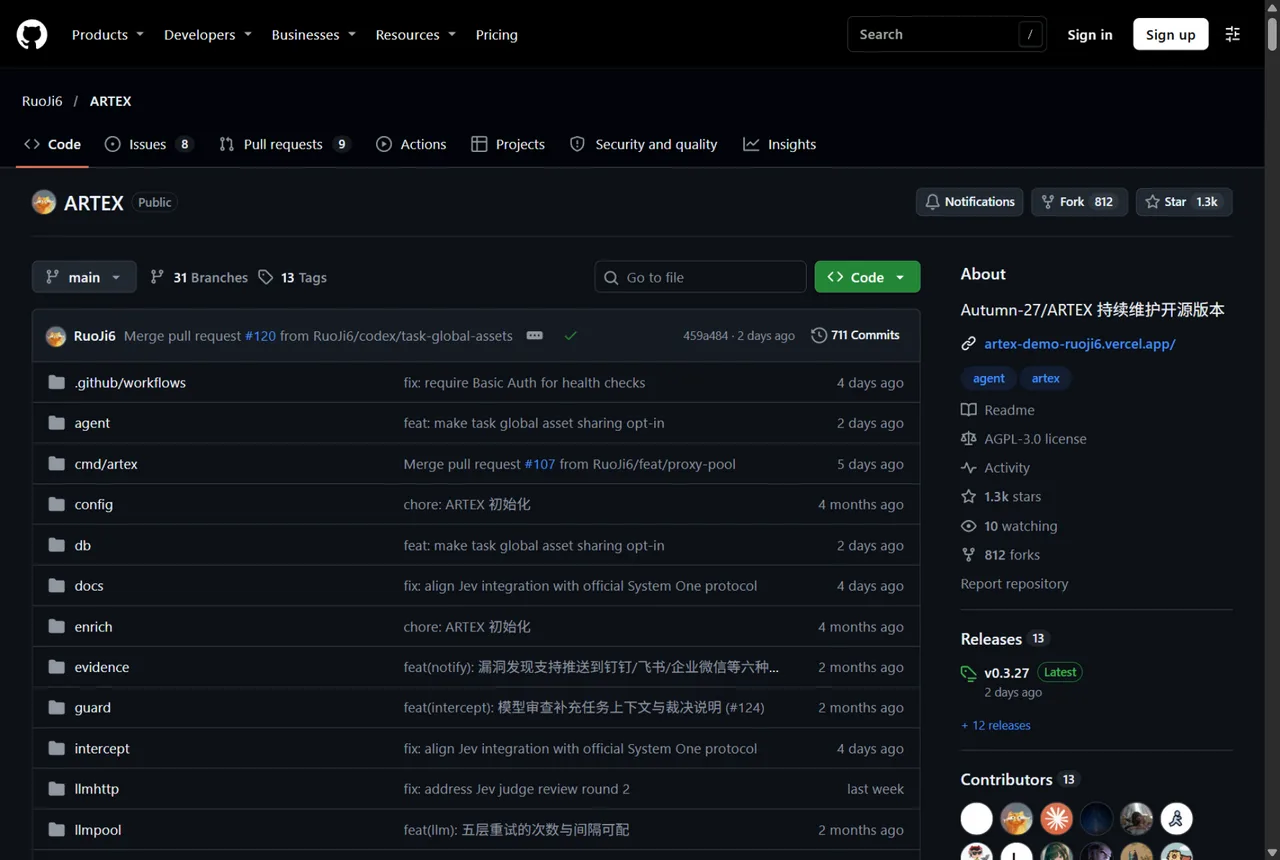
1. ARTEX:百度安全「Agent+」攻防能力挑战赛冠军项目
项目地址:https://github.com/RuoJi6/ARTEX
ARTEX 是面向企业攻防的 AI 渗透测试系统,采用 Go 后端、Next.js 前端和 PostgreSQL 存储。系统由 Planner 拆分目标和任务,多个 Worker 调用工具开展检查,并把资产、事实、发现和进度写回系统。
项目采用「双图」设计:资产图记录域名、主机、服务和端点;探索图记录任务、意图、事实和发现之间的关联。流量代理会记录 HTTP 请求和响应,工具调试需要人工审批。
该项目获得百度安全应急响应中心(BSRC)首届「Agent+」攻防能力挑战赛冠军。原作者 Auumn-27 已于 2026 年 10 月 8 日宣布原开源项目停止更新并转为闭源,原始仓库随后下线;目前 GitHub 上的 RuoJi6/ARTEX 是独立维护的 fork,保留了原始提交历史,采用 AGPL-3.0 许可证。部署前应先检查这个 fork 的代码、Release、镜像来源和变更记录。
2. Strix:让 Agent 自己组织 Web 安全测试
项目地址:https://github.com/usestrix/strix
Strix 是当前关注度很高的开源 AI 渗透测试项目。Agent 会依据目标和当下发现持续安排任务,调用浏览器和命令行开展测试,并对可疑问题进行验证。它面向 Web 应用和 API 测试,把发现的问题和证明问题的证据连接起来。
Agent 的表现受模型、目标复杂程度、认证状态和运行环境影响,一次演示的结果不能当作稳定检出率。
3. Shannon:白盒 AI 渗透测试,先读源代码再测试
项目地址:https://github.com/KeygraphHQ/shannon
Shannon 走白盒路线,结合应用源代码理解架构、数据流和信任边界,再把注入、XSS、SSRF、授权这类检查交给专门的 Agent。它的设计准则很明确:候选发现必须经过实际验证,项目以「No exploit, no report」概括这一要求。
它适合能提供源代码、测试环境和配置的项目。如果只有公网 URL、拿不到源码访问权限,就不能把它当普通黑盒扫描器用。
4. PentAGI:自托管的多 Agent 渗透测试平台
项目地址:https://github.com/vxcontrol/pentagi
PentAGI 是自托管的多 Agent 渗透测试平台,用 Docker 部署,把 AI Agent 和 Web 工作台组合在一起。界面里可以管理测试流程、选择 Automation 或 Assistant 模式;它会调度 Nmap、Metasploit、sqlmap、OWASP ZAP 这类工具开展测试。
Docker 不等于天然安全,容器网络、挂载目录和凭据配置仍要逐项检查。
5. Decepticon:把红队流程拆成多个专业 Agent
项目地址:https://github.com/BitterSecurity/Decepticon
Decepticon 把红队流程拆成多个专业 Agent,侦察、初始访问、后渗透、漏洞研究与分析分别由专门的 Agent 负责。项目提供 CLI 和 Web Dashboard,可通过 MCP 连接 Claude Code、Codex 等客户端。
它强调行动前确认范围与规则(Rules of Engagement,RoE),并把工具放在隔离的 Kali 沙箱网络中运行。项目公开的基准测试结果来自项目自身的测试记录,并非第三方复测。
6. RedAmon:用 Neo4j 图谱组织自动化测试
项目地址:https://github.com/samugit83/redamon
RedAmon 用 Neo4j 图数据库保存资产、服务、漏洞及其关联,再由 Agent 依据当前上下文安排后续测试。仪表盘可以查看任务状态、发现类型、攻击链和目标信息。
工具在 Kali 容器中运行,支持人工审批。图数据库、容器和模型服务要一起运行,对部署资源有一定要求,不要直接装在承载生产业务的服务器上。
7. Pentest-Swarm-AI:多个 Agent 分工做侦察、分类和验证
项目地址:https://github.com/Armur-Ai/Pentest-Swarm-AI
Pentest-Swarm-AI 用多 Agent 协作组织任务,不同 Agent 分别负责侦察、结果分类、漏洞验证和报告。项目提供终端界面和本地 Web Dashboard,支持云端模型和本地 Ollama、LM Studio 等方案,README 还给出 Juice Shop、crAPI、VAmPI 等靶场作为练习方向。
部分第三方工具集成仍在路线图上,安装前应核对 README 里已实现和计划支持的清单。
8. LuaN1aoAgent:证据先行的多角色 Agent
项目地址:https://github.com/SanMuzZzZz/LuaN1aoAgent
LuaN1aoAgent v2 用 TypeScript 和 Pi SDK 重新实现,拆成 Planner、Executor、Observer 三个角色。它的设计思路是「证据先行」:观察到的现象先形成假设,验证通过才成为确认的发现。操作、工具输入输出和产物都会留下持久化记录。v2 与 v1 的运行时不同,旧基准结果不能直接套用到 v2 上。
二、把安全工具交给 AI 调度的工作台
9. HexStrike AI:让外部 AI Agent 调用 150 多种安全工具
项目地址:https://github.com/0x4m4/hexstrike-ai
HexStrike AI 准确地说是一个 MCP 工具桥接与编排框架,不是独立的 AI 渗透扫描器。它把 Nmap、Nuclei 等大量安全工具封装成 AI 客户端可调用的能力,由接入的 AI 客户端根据上下文决定调用什么。README 提到 150 多种安全工具和 12 个以上 Agent,适合已有 Kali 或安全工具环境、想让 AI 统一调度的人。
它会给 AI 客户端较强的命令执行和工具访问能力,部署时务必做好鉴权、沙箱、网络隔离和目标范围限制,不要把 MCP 服务直接暴露到公网。
10. CyberStrikeAI:带 Web 管理界面的 AI 安全测试平台
项目地址:https://github.com/AIPentest/CyberStrikeAI
CyberStrikeAI 用 Go 构建,提供 Web 管理界面,把 AI 对话、任务、资产、漏洞、MCP 和工具管理放进同一个工作台。它适合偏好 Web 界面和团队协作的场景。
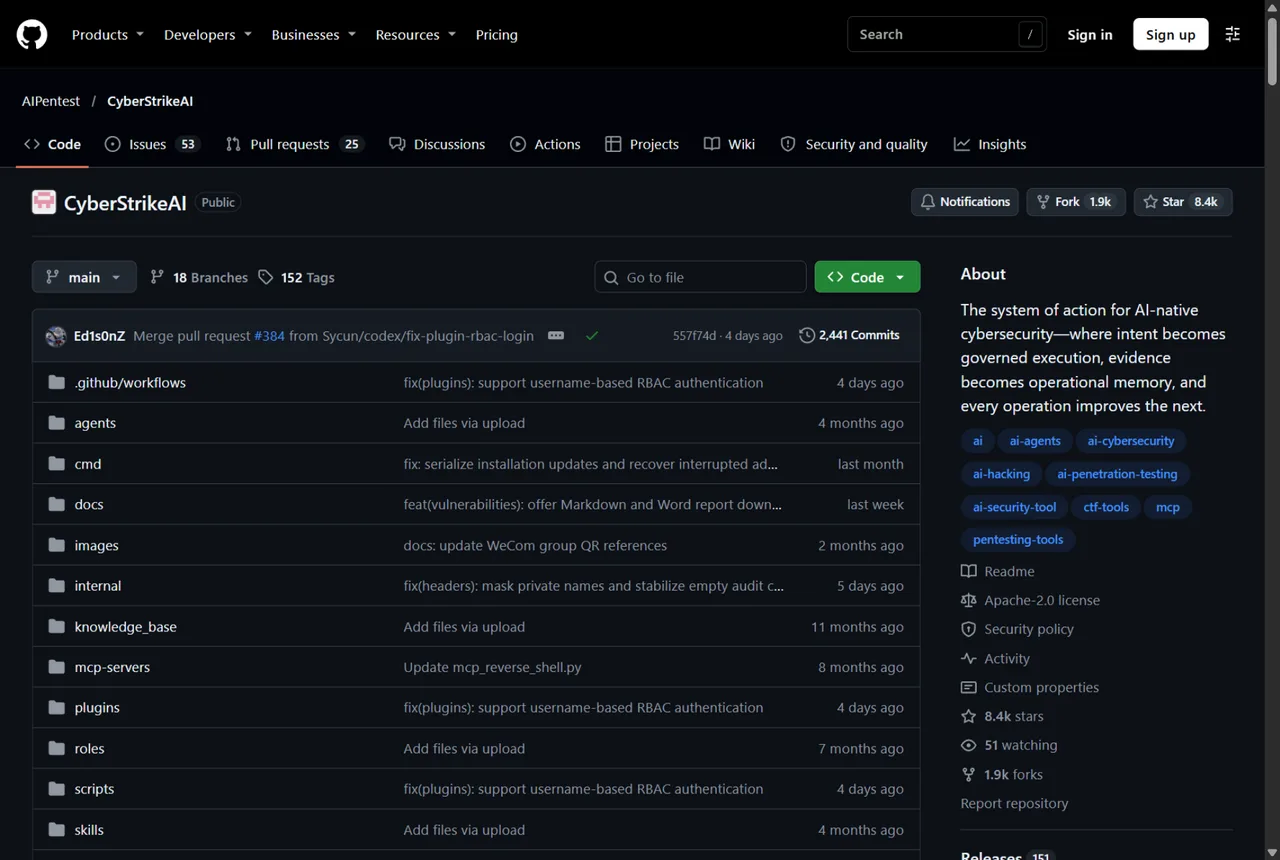
选型时重点看当前版本的工具目录、任务管理、权限控制和报告导出是否满足需求。
11. Pentest Copilot:在浏览器里指挥 Kali 工具
项目地址:https://github.com/bugbasesecurity/pentest-copilot
Pentest Copilot 提供浏览器界面,连接 Kali 测试环境,让 AI 调用工具、读取输出。它整合了 Burp Suite 相关工作流,包括 Proxy History、Repeater、Intruder 和 Collaborator,并支持浏览器自动化。
前提是 Kali 环境本身可靠。浏览器工作台会接触代理历史、Cookie 和 API Key 这类敏感数据,要控制好它们的访问权限。
12. PentestAgent:支持多 Agent 协作的测试框架
项目地址:https://github.com/GH05TCREW/PentestAgent
PentestAgent 提供 Assist、Agent、Crew、Interact 等模式,可以按任务选择一次性辅助、单 Agent 执行、多 Agent 协作或交互式指导。它带有预设 Playbook,能连接外部 MCP 服务,也能把自身作为 MCP Server 暴露给其他客户端,还支持通过 Docker 运行工具、按目标和 CIDR 设置范围。
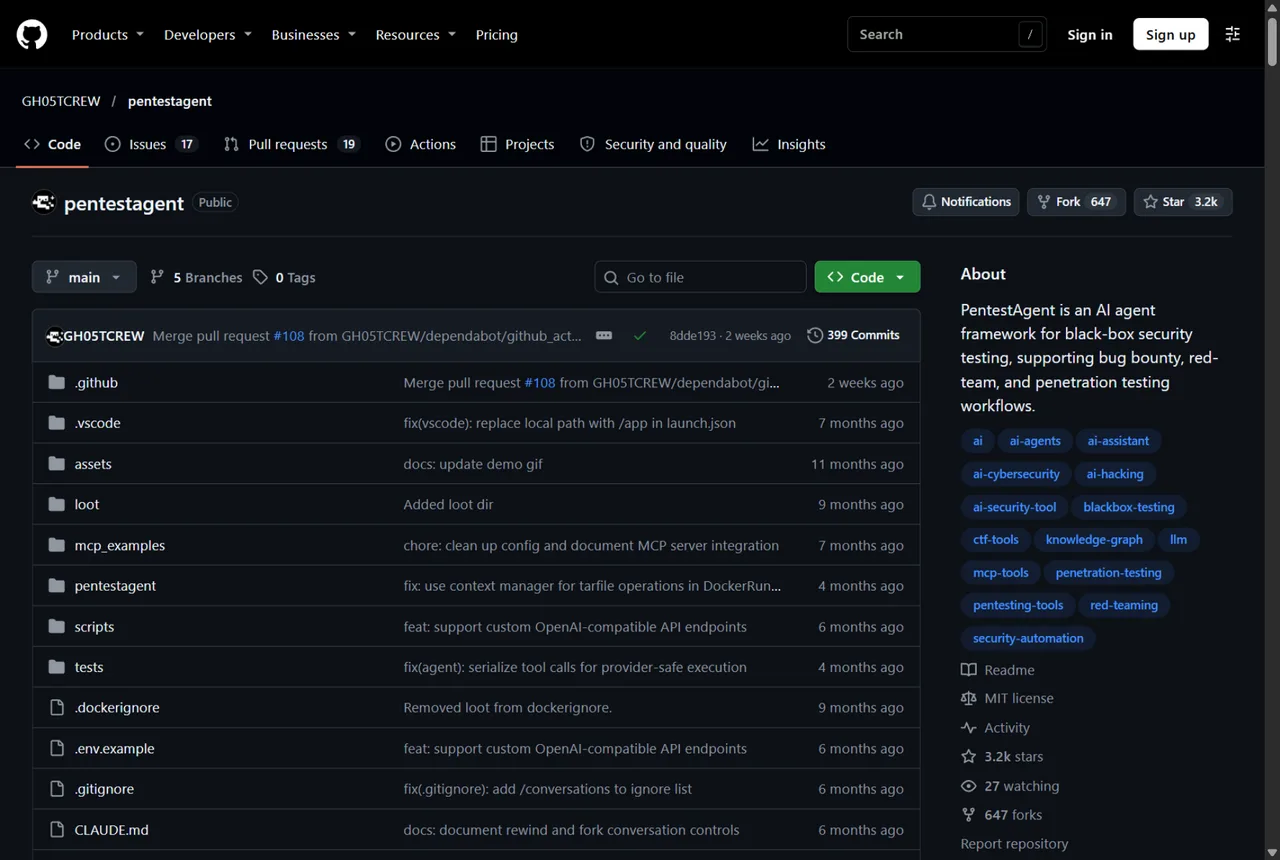
多 Agent 并不会自动带来更好的结果。
三、AI 辅助扫描、漏洞验证和本地模型工具
13. PentestGPT:从交互式助手升级到多阶段 Agent 流程
项目地址:https://github.com/GreyDGL/PentestGPT
PentestGPT 是较早受到关注的 LLM 渗透测试项目,最初作为研究项目发表于 USENIX Security 2024。2026 年 v1.0 加入 Agentic Upgrade,可以驱动 Claude Code 或 Codex,按侦察、漏洞识别和报告等阶段推进任务,并支持保存和恢复会话。
它保留了交互式的使用方式,CTF、实验靶场和授权的 Web 测试都是合适的场景。
14. Pentest-AI:用独立验证器判断漏洞是否成立
项目地址:https://github.com/0xSteph/pentest-ai
Pentest-AI 把模型提出的候选漏洞和已验证的发现分开:模型提出候选漏洞,最终是否标记为已验证,由独立的 machine oracle 重放测试并检查对照结果。通过验证的发现会记录请求和响应,形成可以再次回放的 proof capsule。
项目支持 CLI、MCP 和 CI/CD 工作流,并提供内置演示靶场。需要留意数据流:结果保存在本地,不代表所有操作都只在本机发生,模型服务调用、外部扫描器和 OAST 回调可能访问外部服务。
15. AIRecon:把 Kali 沙箱、Caido 和模型接在一起
项目地址:https://github.com/pikpikcu/airecon
AIRecon 是偏终端操作的 AI 渗透测试助手,按 Recon、Analysis、Exploit、Report 的流程组织任务。它集成 Docker Kali 沙箱和 Caido 代理,通过 OpenAI 兼容接口连接模型,文档还介绍了 Ollama、vLLM 等本地模型的接入方式。
使用本地模型时,要确认模型能可靠地完成工具调用。
16. METATRON:在 Parrot OS 上运行本地 AI 渗透助手
项目地址:https://github.com/sooryathejas/METATRON
METATRON 定位轻量,是运行在 Parrot OS 上、基于本地 LLM 的命令行渗透测试助手。它调用 Nmap、Whois、WhatWeb、curl、dig、Nikto 等工具收集信息,交给本地运行的模型分析,扫描历史保存到 MariaDB,采用 Ollama 运行模型,支持导出 PDF 和 HTML 报告。
它的优点是模型调用留在本机,不必把每次分析都发给云端 API;缺点是模型能力、内存和硬件配置直接影响分析质量。它是「自动化工具执行 + 本地 AI 分析」的助手,不应与能自主规划完整攻击链的 Agent 混为一谈。
这 16 个项目应该怎么选
想找能自主进行 Web 测试的 Agent,可以先看 ARTEX、Strix、Shannon 和 PentAGI。ARTEX 获得过百度安全「Agent+」攻防能力挑战赛冠军,但原作者已停止原开源项目的更新,看代码时要区分原始仓库和独立维护的 fork;Shannon 偏白盒,需要提供源代码;Strix 和 PentAGI 更适合探究动态测试和工具执行流程。
已经有 Kali 和一批熟悉的安全工具、只想让 AI 帮忙调度的,看 HexStrike AI、CyberStrikeAI 或 Pentest Copilot。它们不重新发明 Nmap 或 Burp,而是让模型更方便地调用现有工具,并把结果放进统一的工作流程。
更看重结果可复现的,可以研究 Pentest-AI 的验证机制;希望尽量用本地模型的,看 METATRON 与 AIRecon;想要图形化界面和任务协作的,RedAmon、PentAGI、CyberStrikeAI 可以列入候选。
实际部署时,建议先在本地靶场固定同一目标、同一模型、同一测试范围,对照任务完成情况、误报、漏报、证据完整程度、运行成本和耗时。Star 数高不代表检出率高,宣传中的基准成绩也要看测试集、目标类型以及是否由独立人员复测。
这类工具可能发起 HTTP 请求、调用命令行、修改测试数据或执行 PoC。使用前先确定授权范围和速率限制,使用隔离环境,并确认模型服务会接触哪些代码、请求和凭据。自动化能降低重复劳动,但测试范围、风险判断和最终的漏洞结论,仍然要由人来承担。

文章评论