做攻防演练或者甲方暴露面梳理,最耗时的从来不是打点,而是打点之前那一堆杂活:查备案、跑子域、扫端口、爬目录、翻公众号和招聘信息、把结果去重对齐。每一步都有现成工具,但每一步的输出格式都不一样,最后拼表格拼到半夜。
StarMap(星图)想解决的就是这一段。它把公司名、域名、IP、ICP 备案这几种输入统一成一个入口,自动编排任务流,把子域枚举、端口扫描、爬虫、敏感信息识别、持续监测串起来,最后出 XLSX 和 Word 报告。单二进制,下载就能跑。
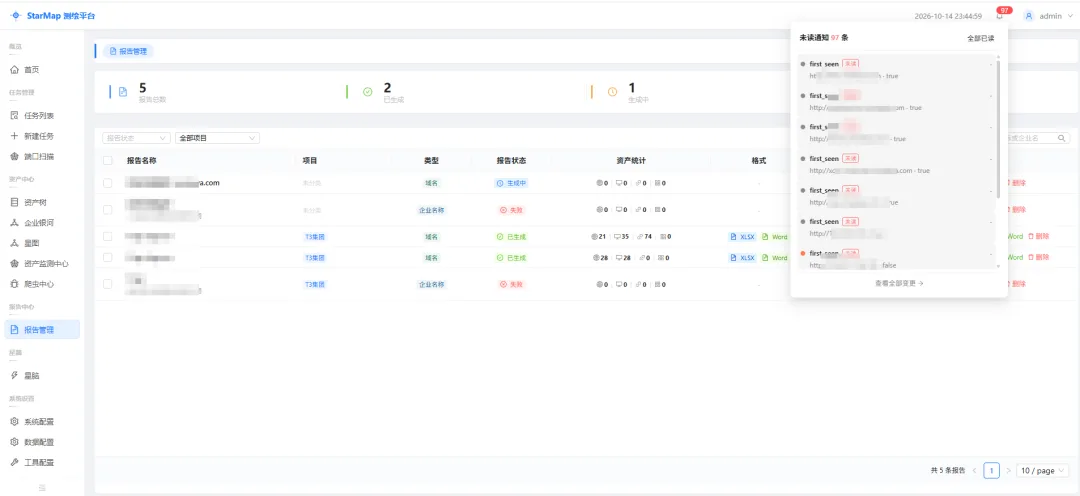
输入只有五种,输出是一份报告
它的设计思路是「一次输入,一路到底」。你给一个公司名,它会自己判断该走哪条流程;给一个域名,走另一条。官方说有 9 种任务流,覆盖不同的输入类型。
任务之间是自动流转的:收集完资产,爬虫、端口扫描、监测、AI 分析、报告生成可以一键接力,不用手动把上一步的结果喂给下一步。这一点听起来简单,实际省掉的是大量的格式转换和数据对齐。
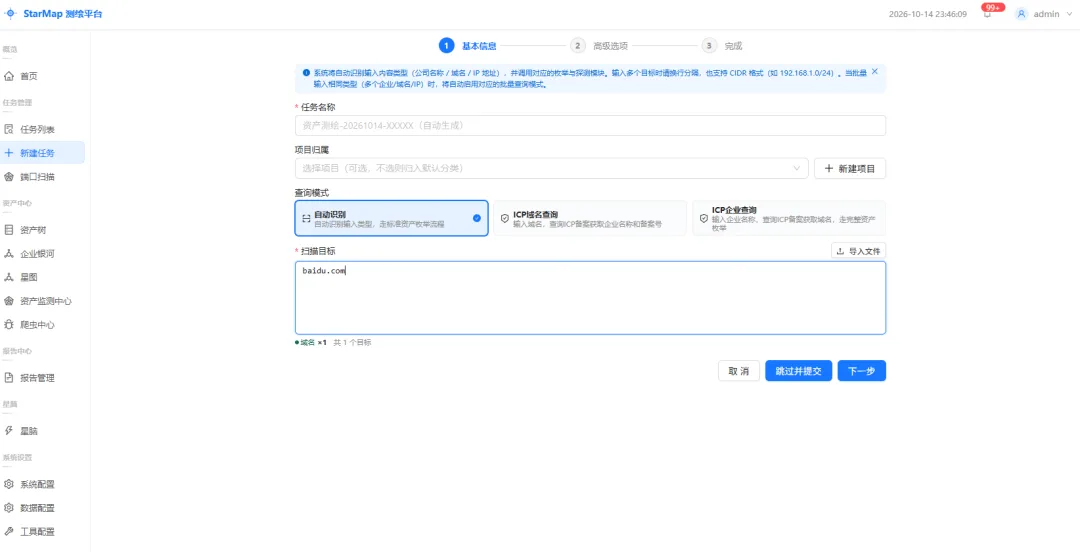
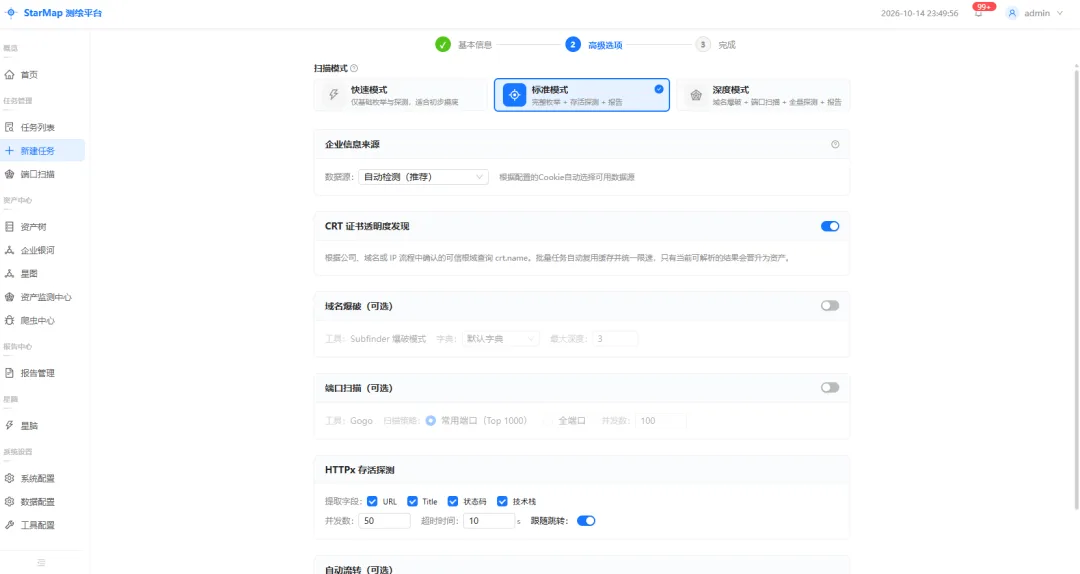
多源聚合,重点是去重
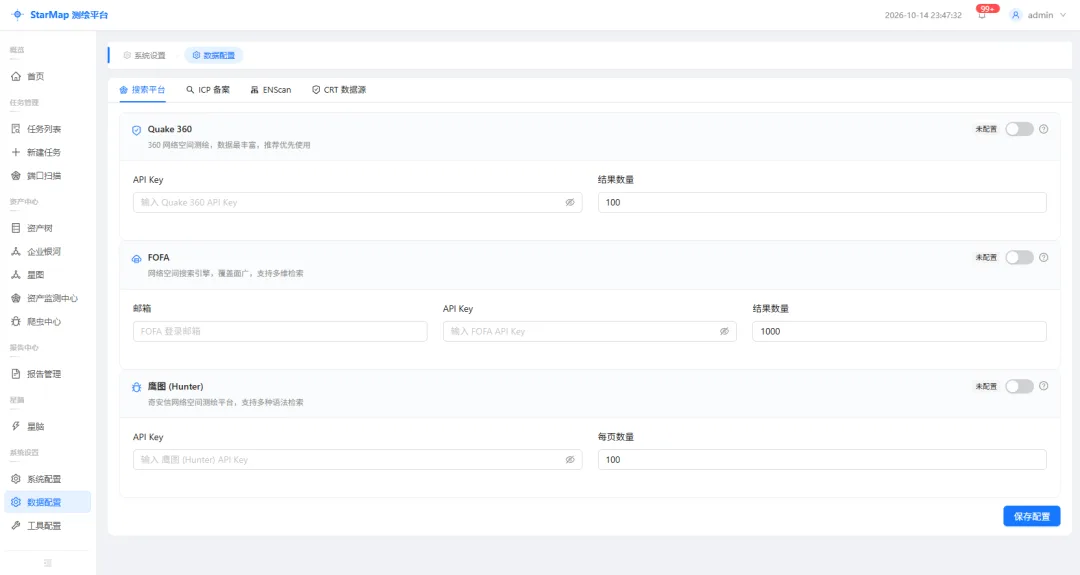
空间测绘接的是 FOFA、Hunter、Quake 三家并发查询,同时聚合 ICP 备案和 ENScan 的企业资产。三家的数据重合度很高,但各有盲区,同时查能补上不少。
关键在结果治理:自动去重合并,每条记录保留来源。这一点在实战里非常重要——同样一个 IP,从 FOFA 来和从 Hunter 来,可信度判断是不一样的,来源丢了就没法判断。
子域收集是双保险:Subfinder 被动枚举加 DNS 字典爆破。被动枚举快但覆盖有限,字典爆破慢但能挖出没被收录的,两个一起跑才踏实。
端口扫描与存活探测
双引擎设计:优先用 Gogo,外部工具缺失时自动回退到原生 TCP 扫描。这个设计很务实,很多工具一旦依赖的外部二进制没装就直接报错退出,实战环境里经常没条件现装。
服务识别内置 90 多个端口映射,高危端口自动评级。存活探测用 HTTPx 提取标题、技术栈、Server 头和最近存活时间,这些信息决定了你后面要不要继续投入。
爬虫与敏感信息识别
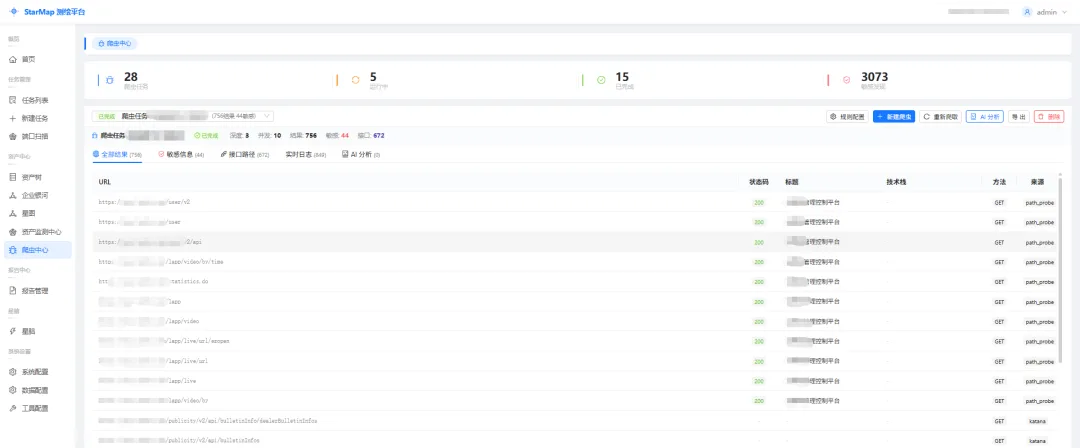
内嵌 Katana,标准模式和无头模式任选。无头模式能跑到 JS 渲染出来的接口,代价是慢。深度提取包括 API 端点发现、字典爆破和敏感信息识别。
另外还有代理池、自定义规则与字典、内置 100 多个 CDN 指纹。CDN 识别这块在实际工作里很有用——扫到一堆 IP 结果全是同一个 CDN 节点,等于白扫。
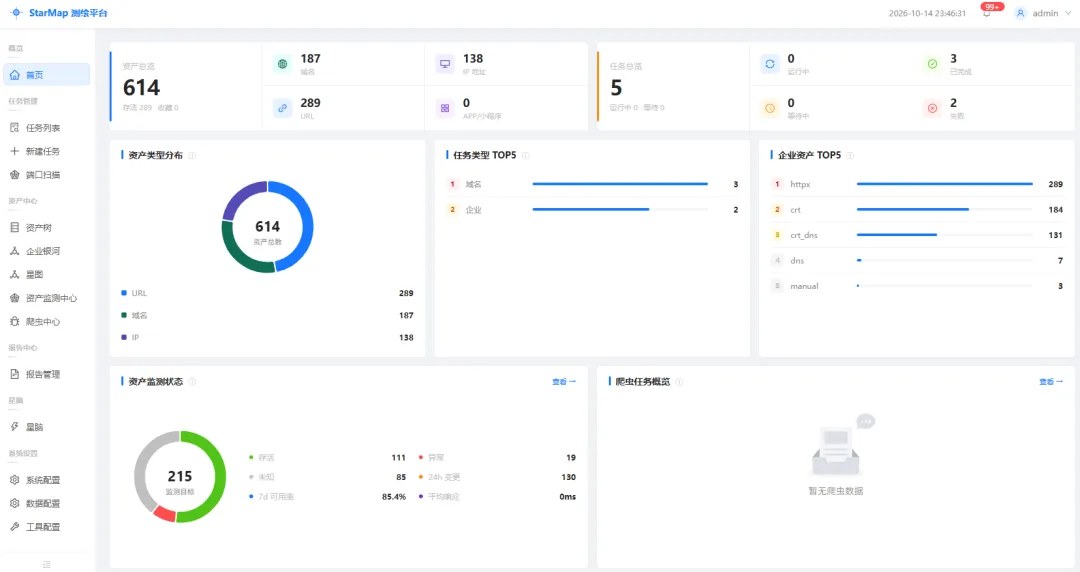
统一资产库
所有类型的资产都收进同一个库:域名、IP、URL、APP、小程序、公众号、微博、招聘信息、著作权。可以打星标、标签、备注、忽略,按公司、来源、类型聚合穿透。
这个设计的价值在于「一家公司的数字足迹是散的」。域名在 DNS 里,APP 在应用商店,公众号在微信,招聘信息在 BOSS 上。传统做法是每个来源一个表格,最后靠人工对齐。统一资产库把它们放进一个可以按公司聚合的视图里。
持续监测
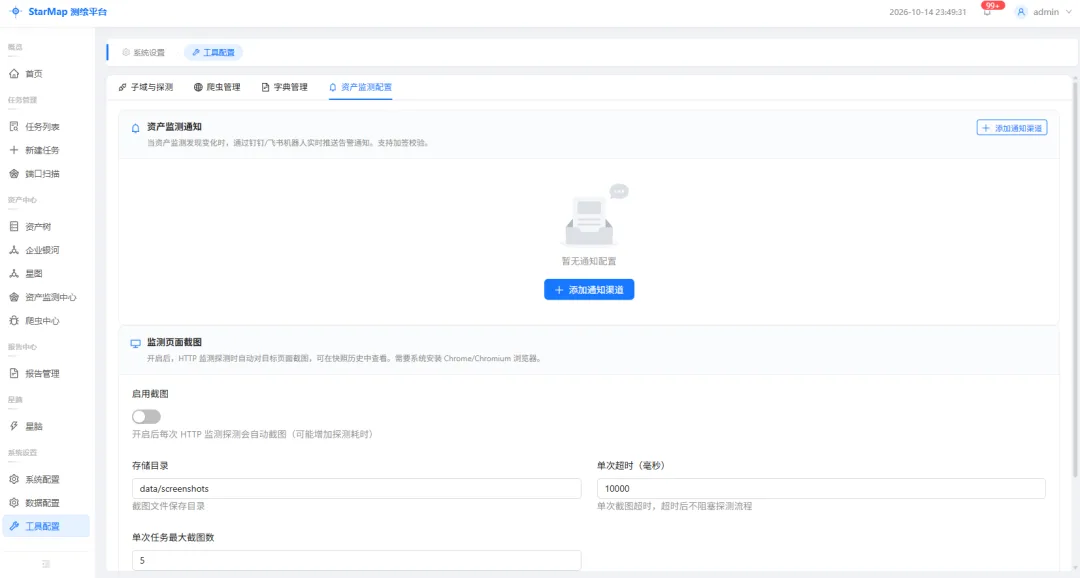
全协议探测:HTTP、TCP、ICMP、DNS,加上 TLS 证书监控。变更检测有 15 种规则,覆盖宕机、恢复、篡改、证书到期这些情况,按级别告警。
通知渠道是钉钉、飞书、Webhook。这块看着不起眼,但决定了这套东西能不能真正用起来——一次性扫描出来的报告,价值远不如「有新资产上线就告诉你」。
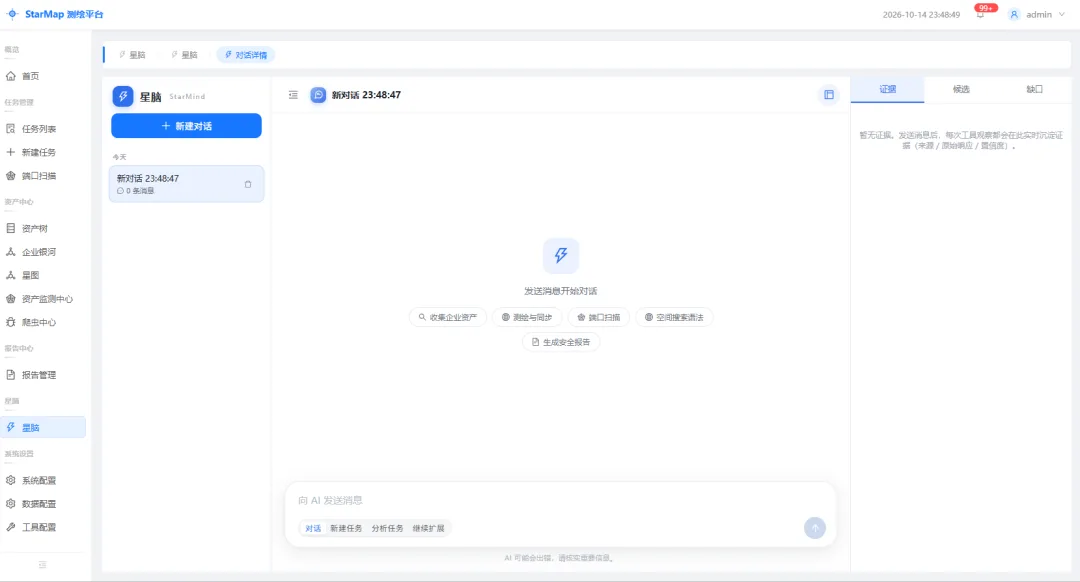
AI 辅助分析
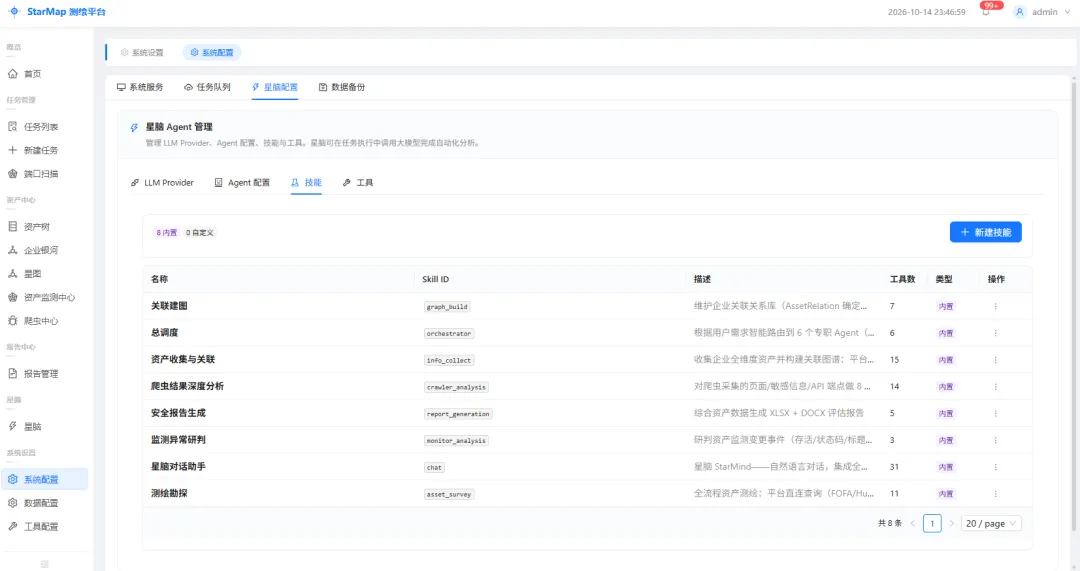
对话式研判,可以就任务、资产、爬虫结果提问。接入 OpenAI 或 Anthropic 都行,用自己的 Key。
我对其实际效果的预期是「帮你快速理解一堆扫描结果」,而不是「替你判断哪个是漏洞」。前者是信息压缩,模型很擅长;后者需要上下文和验证,还是得人来。
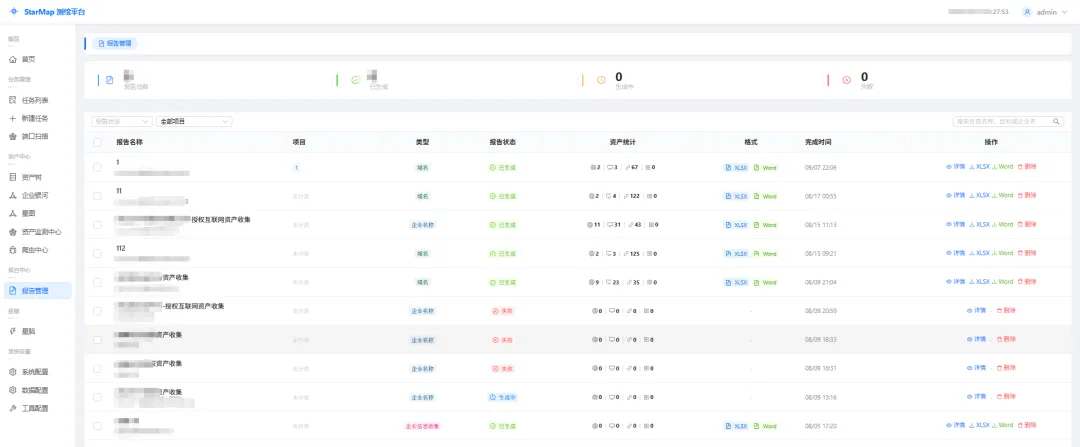
报告与可视化
报告双格式:XLSX 加 Word。主题和模板可以自定义,汇报归档一键出。
可视化是它比较有特色的部分。「星图」把中心企业画成恒星,域名、IP、应用、证书这些资产是环绕的行星,资产归属和关联全部连线呈现。AI 挖出来的潜在关联资产要人工二次复核后才并入图谱。
还有一个「企业银河」的全局视图:每家企业一颗星辰铺满银河,资产规模越大星光越亮,可以按企业名、备案号、域名、任务名模糊搜索,支持自动巡航和浅色/深空双主题。这套东西汇报演示时确实好看,但它的实用价值在于「一眼看出哪家企业的资产规模异常」。
部署
下载对应操作系统的二进制,放到任意目录直接跑:
./starmap然后浏览器访问:
http://localhost:8080首次启动会在同级目录生成 configs/、data/、reports/,并在终端打印管理员账号密码。默认用户名 admin,登录后第一件事就是改密码。
几点使用建议
第一,先小范围跑。拿自己的域名或者一个已知资产做输入,看看它收集出来的东西准不准、有没有把别人的资产算进来,再考虑上真实目标。
第二,配额要留意。FOFA、Hunter、Quake 都是按查询次数计费的,自动编排虽然省事,但一次任务可能把三家的配额都消耗掉。建议先在配置里限制并发和查询量。
第三,AI 分析那部分建议先关掉跑一轮。它需要把资产数据发给外部模型,涉密项目不能这么干。要看结果,就自己看原始数据。
第四,持续监测才是它长期价值所在。一次性扫描谁都能做,能每天告诉你「多了什么、变了什么」的才值得部署在内部。
文章中的案例或工具仅面向合法授权的企业安全建设行为。测试前请自行搭建靶机环境,勿用于未授权的目标。

文章评论