DarkMoon 可以让 AI 帮你规划安全检查、调用测试工具,再把发现和证据汇总成报告。它适合想学习安全测试的开发者、运维人员和安全团队。对刚接触这类工具的人来说,最实际的起点是在自己的练习靶场里观察它如何工作。
项目开源版是命令行工具(CLI),主要在终端里运行。网页仪表盘、自动修复和修复拉取请求属于付费 Pro。开始之前先分清版本,才能按自己的需要选择。
它能帮你做什么
“渗透测试”可以理解为:在明确授权范围内,模拟攻击者检查系统,判断哪些安全问题可能被利用,再记录证据供修复。DarkMoon 把其中的规划、工具调用和结果整理交给 AI 智能体。智能体就是按任务做判断、选择工具并处理结果的程序。
对刚入门的人,最容易理解的用途有这些:
- 学习安全测试:在练习靶场中观察它如何识别网站、选择工具和记录发现。
- 辅助检查自己的项目:在获准测试的网站或 API(供程序交换数据的接口)上开展检查,再依据证据安排修复。
- 整理检查记录:查看它执行过的命令和原始输出,把报告交给熟悉系统的人复核。
项目还列出了 Active Directory(企业常用的账号与权限体系)、Kubernetes(容器管理平台)、云环境、数据库和 AI 接口等测试方向。部分方向需要相应凭据与配置,具体覆盖哪些问题取决于目标、权限、模型和工具运行结果。
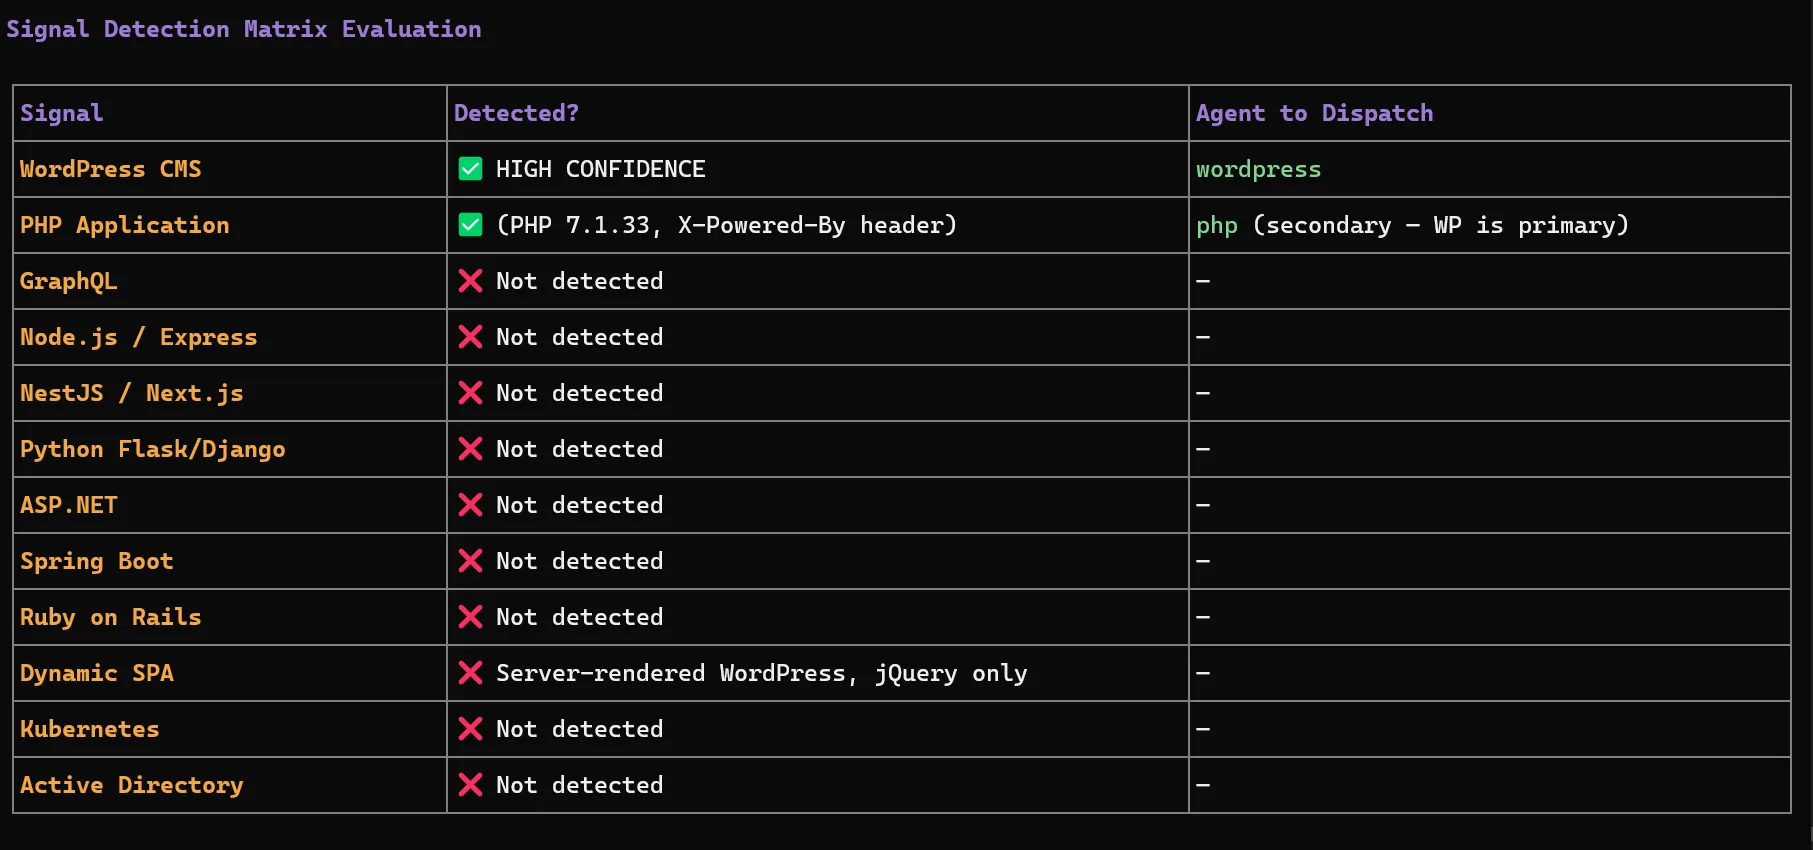
项目介绍中列出 50 个专家智能体和 140 多个安全工具。DarkMoon 会根据探测到的技术选择相应智能体,通过 MCP(模型上下文协议)接口调用 Docker 工具箱中的工具。工具数量描述的是项目规模,实际发现仍要看测试结果。
一轮运行大致包括:识别目标服务、判断技术栈、整理需要检查的入口、分派任务、执行测试、保留证据和输出报告。它会记录实际命令和原始输出,便于人回头核查。
“28.5 分钟、57 项漏洞”应该怎么看
项目方公布的一次 OWASP Juice Shop 黑盒测试使用了 Anthropic Claude 云端模型,在 28.5 分钟内报告了 57 个漏洞发现,分类为 8 项严重、24 项高危、21 项中危和 4 项低危。“黑盒”指从外部与目标交互开展测试;Juice Shop 是专门用于安全练习的应用。
这组数字对应特定靶场和模型。真实网站的结构、配置和测试权限不同,换成本地模型也会影响速度与覆盖范围,不能直接套用这次成绩。
命令与输出提供了复核线索,最终仍需要人工确认:问题能否复现、影响是什么、是否重复、修复后是否仍能触发。项目注明,“漏洞利用成功”由智能体判定,因此还需要检查实际证据。想研究这组结果,可以查看 DarkMoon 基准测试仓库。
开源版和 Pro 分别有什么
| 项目 | 开源版 | 付费 Pro |
|---|---|---|
| 使用方式 | 本地命令行运行,自托管 | 增加 Web 仪表盘 |
| 核心工作 | 编排安全测试,记录命令与输出 | 提供可视化管理和更多工作流 |
| 修复流程 | 由使用者分析结果、安排修复 | 提供修复生成、沙箱验证和供人工审核的拉取请求 |
| 修复确认 | 使用者自行复测 | 项目介绍中包含重跑原始漏洞利用的复测流程 |
| 云部署 | 按开源部署文档配置 | 一键云部署属于 Pro |
拉取请求(PR)是提交给代码维护者审核的一组修改。Pro 的流程也需要人工审核,不会自动合并。开源项目使用 GPLv3 许可证;软件开源不等于运行没有成本,云模型调用、服务器和本地模型所需硬件仍需自行安排。
第一次运行前,先准备这几样
需要 Docker、Docker Compose,以及一个可用的模型服务。Docker 用于运行工具容器,Compose 负责组织这些组件。项目支持 Anthropic、OpenAI、OpenRouter 等云模型提供商,也支持 Ollama、llama.cpp 等本地模型方案。云模型通常需要自己的 API 密钥;本地模型则需要相应的运行环境和硬件。
你还需要会打开终端、执行命令,并有一个自己拥有或明确获准测试的目标。建议先从隔离的练习环境开始,熟悉日志和报告后,再考虑有正式授权的业务测试。
1. 下载项目并安装
下面是项目提供的安装步骤,使用 Bash 脚本。Linux 用户在终端中执行;Windows 用户应先按项目文档准备 WSL2(Windows 中的 Linux 环境)与 Docker,再在 WSL2 的 Linux 终端中运行,普通 PowerShell 不能直接照搬这些命令。
git clone https://github.com/ASCIT31/Dark-Moon.git
cd Dark-Moon
./install.sh
安装脚本会交互式配置模型提供商并构建相关组件。如果已有 .opencode.env 配置,脚本会跳过配置表单。需要重新选择云模型或本地模型时,可以执行:
./install.sh --initAPI 密钥和环境配置文件应保存在自己的部署环境中。遇到 Docker、显卡或模型连接问题时,可以查阅完整文档中的环境配置与排障说明。
2. 明确目标和范围
项目使用 TARGET 指定目标,也提供 FOCUS、EXCLUDE 等范围字段。FOCUS 用于说明关注方向,EXCLUDE 用于说明排除范围。新手应先把目标和允许测试的边界写清楚。
下面的 LAB_URL 是说明用占位符,必须替换成你自己部署且获准测试的靶场地址后再执行。这个地址还必须能从 DarkMoon 的工具容器访问;容器中的 localhost 通常指向容器自身,不能直接假定它就是宿主机上的网站。
./darkmoon.sh "TARGET: LAB_URL"DarkMoon 会执行真实测试动作,首次运行应放在练习环境中,并按明确获准的范围测试。
3. 看日志,再判断结果
可以用运行产生的会话编号查看工具调用日志。下方 SESSION_ID 同样要替换成实际会话编号:
./darkmoon.sh --log SESSION_ID先确认模型连接正常、目标确实可达、工具有实际输出,再阅读报告中的发现。对准备修复的问题,逐项核对命令、请求与响应,并在修改后复测。没有报告漏洞,也不能据此认定系统没有漏洞。
本地模型和隐私网关能解决什么
本地模型让你可以在自己的环境里运行模型推理。项目还提供隐私网关:把 IP、主机名、URL 和凭据等真实值转换为占位符,执行工具时再在本地还原。
这是一种减少真实基础设施信息直接进入模型上下文的设计。使用云模型仍需与模型服务通信,实际传输内容还要结合模型配置、日志、工具输出和集成方式检查。选择本地模型和启用网关后,也应核查实际数据流。
从哪里开始
如果你想理解 AI 安全测试,先阅读 DarkMoon 项目说明和完整文档,准备一个练习靶场,用开源 CLI 跑一次范围明确的测试。第一次的目标是看懂每一步做了什么、结果如何复核。
如果你需要网页仪表盘或修复 PR 工作流,再核对 Pro 的当前功能和价格。对真实业务系统的安全判断,仍应由熟悉系统的人结合证据做出。

文章评论